Le « cybermagazine » peut s’épuiser « très vite » dans un conflit moderne, selon l’amiral
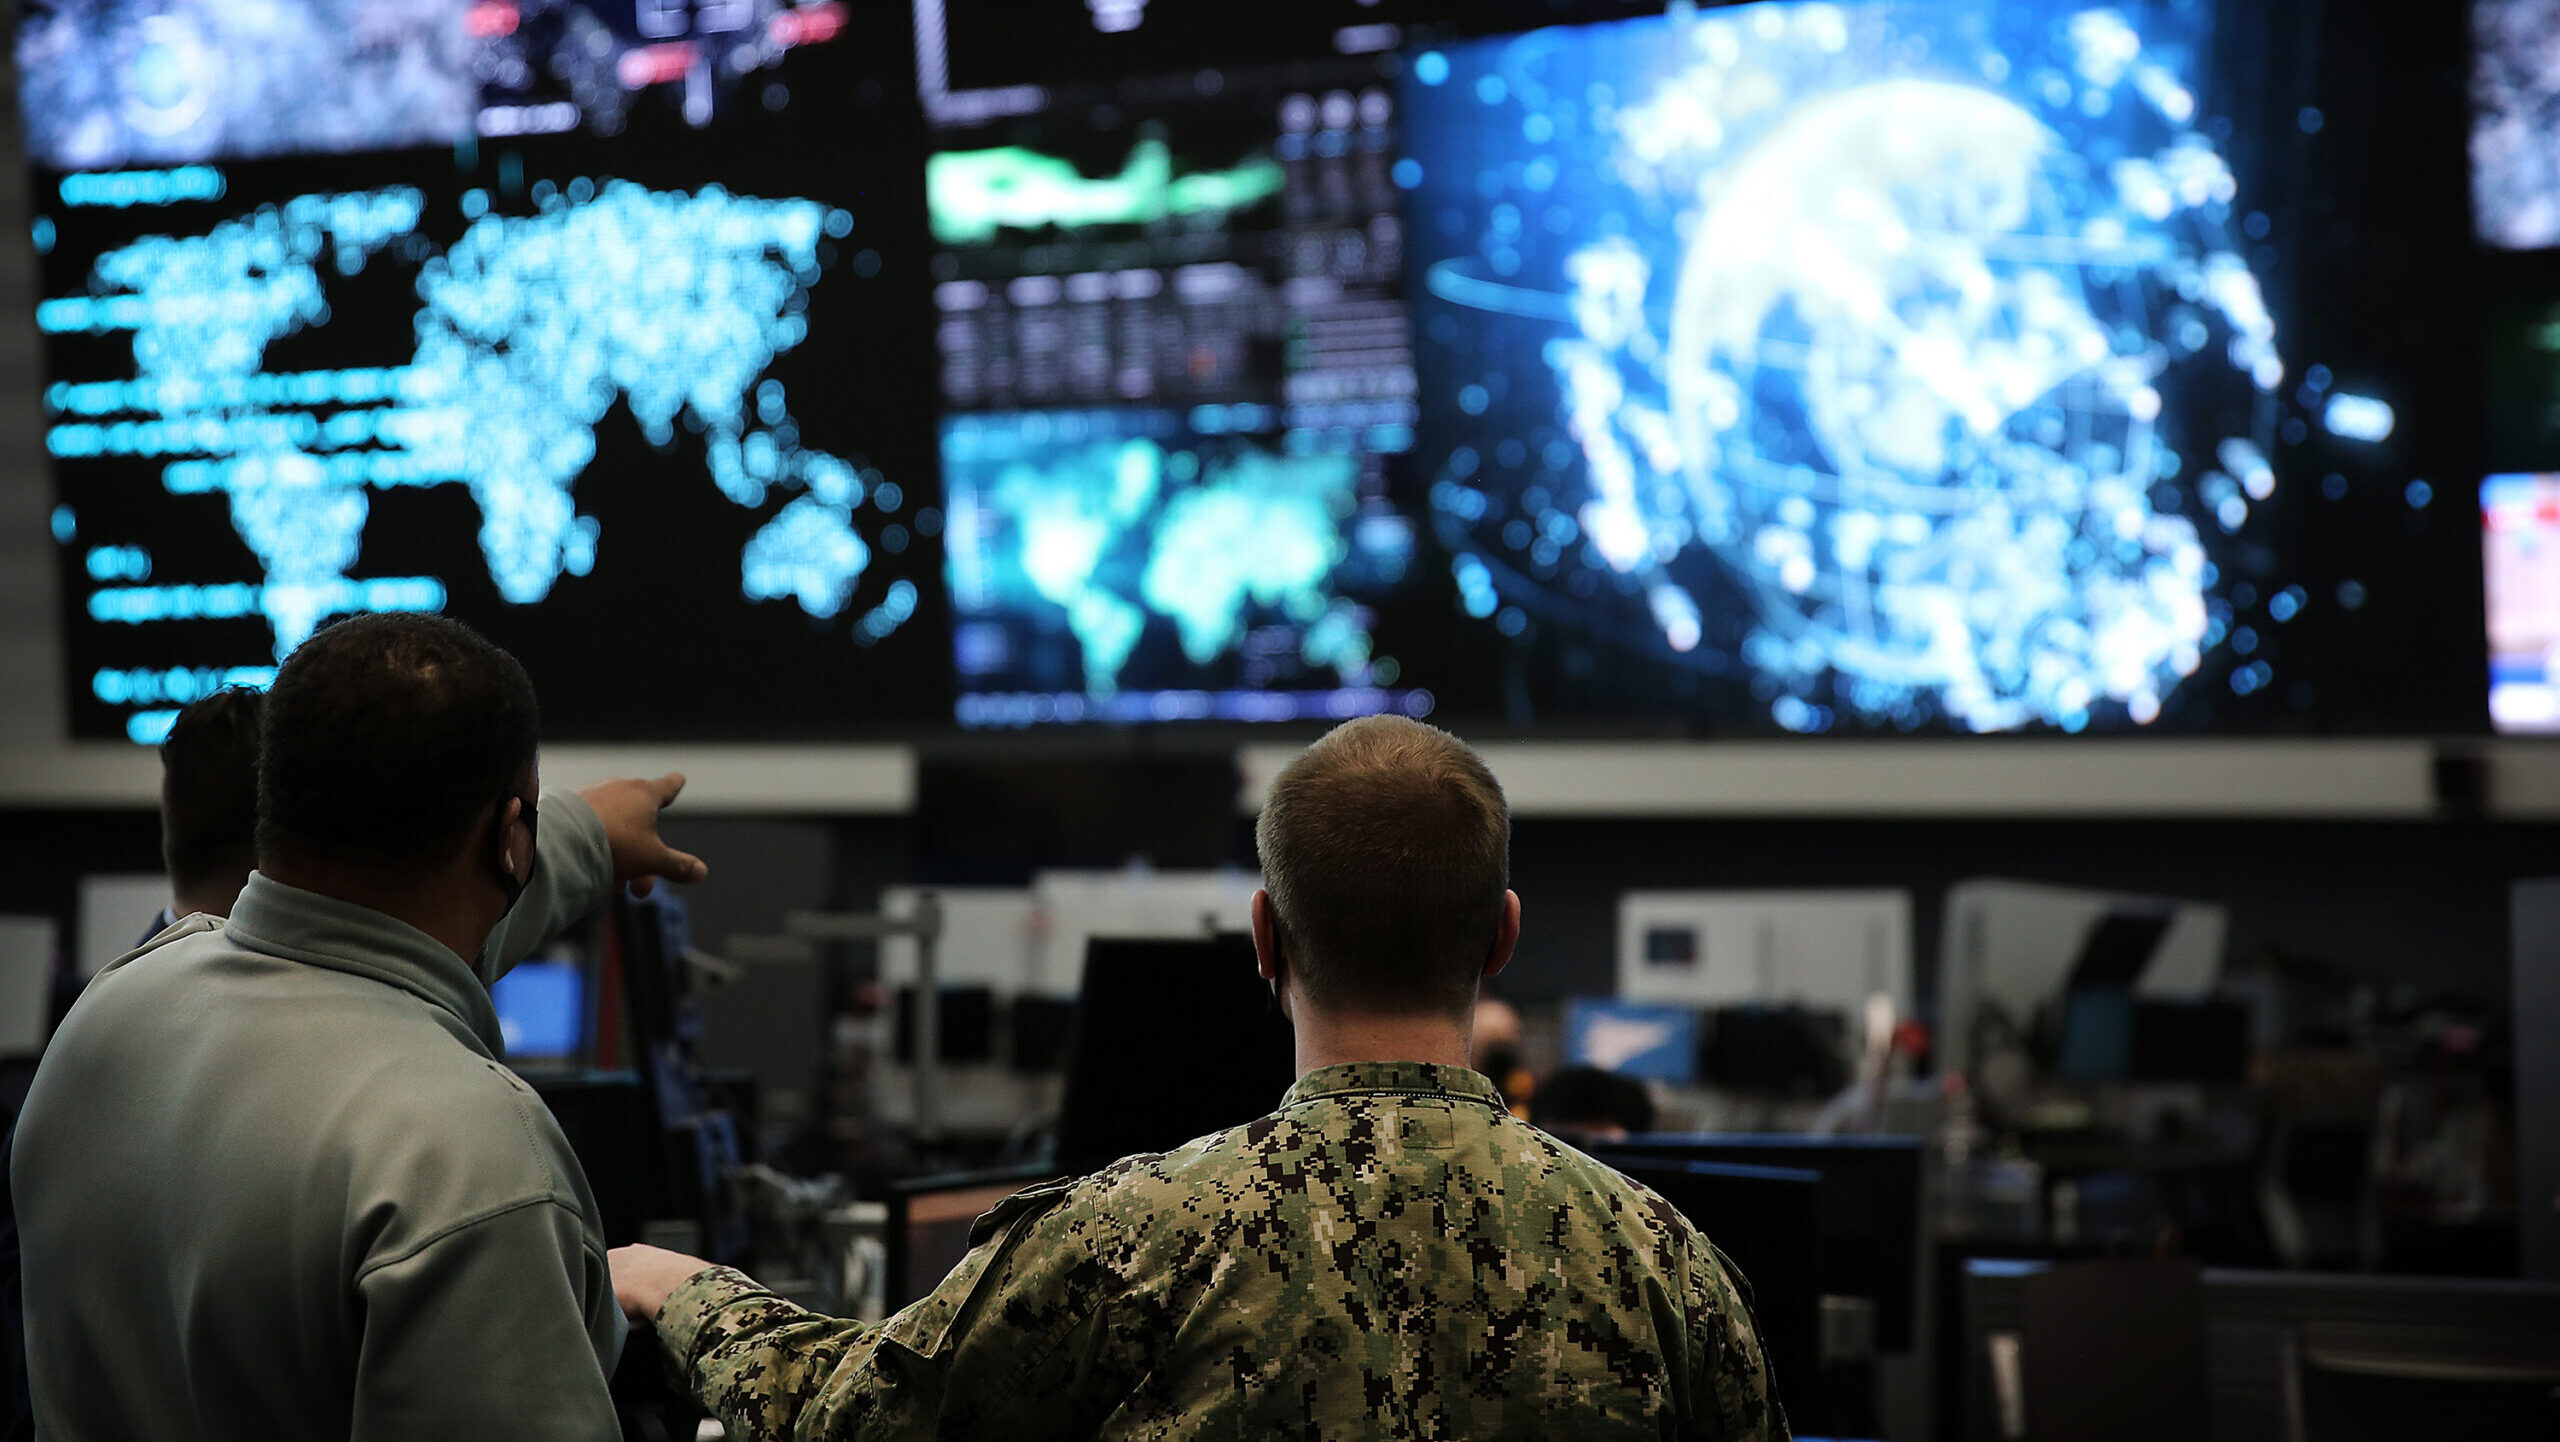
WASHIGTON — Alors que les responsables américains ont mis en garde contre les pénuries de munitions dues au conflit iranien, le plus haut responsable cyber de la Marine a identifié une autre observation clé des récentes opérations militaires : le « cyber-magazine » peut également être vulnérable à l’épuisement.
« Votre cybermagazine de ces incendies exquis se vide très vite », a déclaré le vice-amiral Heidi Berg, commandant du Fleet Cyber Command/10e Flotte, en réponse à une question concernant les leçons tirées de l’invasion de l’Ukraine par la Russie et des opérations américaines au Venezuela, au Moyen-Orient et ailleurs.
« Comment allez-vous vous régénérer et continuer à développer des accès et des effets pour être en mesure de produire des résultats dans ce qui sera presque toujours contre un concurrent, un conflit soutenu à plus long terme ? » a-t-elle ajouté, s’exprimant lors de la HammerCon, organisée jeudi par la Military Cyber Professionals Association.
Berg n’est pas entré dans les détails, mais les responsables et les experts reconnaissent depuis des années que les cybercapacités et les outils d’exploitation sur mesure ne sont pas illimités, nécessairement réutilisables ou faciles à trouver : une fois qu’un adversaire, ou une entreprise, corrige une faille dans un système, la tactique peut devenir obsolète. Elles ne peuvent pas non plus être reconstituées comme les munitions traditionnelles avec une injection d’argent et de lignes de production, car il faut du temps et des compétences pour découvrir les exploits et développer les outils nécessaires pour en tirer parti.
Alors que le débat sur le manque de munitions physiques a fait la une des journaux, le statut des cybermunitions américaines est resté largement hors de vue du public, en particulier dans le contexte des opérations en Iran. Le cyberespace a souvent été considéré comme une lutte quotidienne et persistante en dessous du seuil d’un conflit armé, mais les États-Unis se retrouvent désormais engagés dans des opérations de combat soutenues dans le cyberespace depuis le lancement de l’opération Epic Fury (OEF).
« Du point de vue de l’OEF, juste pour mettre en perspective, donc le 28 février, et cela ne s’est pas arrêté. Probablement pour la première fois pour la cyberforce dans son ensemble, cela a été aussi constant », a déclaré le lieutenant général Christopher Eubank, commandant du Cyber Command de l’armée et responsable cyber chargé de diriger les cyberopérations au Moyen-Orient, lors du même événement.
Après le lancement initial d’Epic Fury, des experts ont déclaré à Breaking Defense que dans des opérations ponctuelles telles que Absolute Resolve qui a capturé le dirigeant vénézuélien Nicholas Maduro – que Berg a décrit jeudi comme « la cyberopération la plus vaste et la plus complexe jamais exécutée » – l’accès perpétuel n’est pas toujours une préoccupation aussi importante que le maintien d’une campagne militaire dans le temps.
Mais Jason Kikta, un ancien cyberopérateur de CYBERCOM, a déclaré aujourd’hui à Breaking Defense que l’accès était le « véritable atout » des cyberopérations et a reconnu qu’il était « rapidement dépensé et lent à se reconstituer ».
Avec une activité soutenue dans Epic Fury, de nombreuses missions évolueront et changeront de paramètres et de priorités à mesure que le champ de bataille et le cyberespace évoluent, tandis que les hackers américains travailleront 24 heures sur 24 pour trouver davantage d’accès. Mais la question reste toujours de savoir quoi faire une fois les accès obtenus : continuer à recueillir des renseignements ou à casser quelque chose, ce qui élimine presque certainement la possibilité pour les cybercriminels d’impacter à nouveau cette cible tout en fermant toute valeur de renseignement.
En ce qui concerne le prix à payer pour développer des cybercapacités toujours plus récentes, le Cyber Command américain, dans une liste de priorités non financées envoyée au Congrès plus tôt cette année, a demandé 229 millions de dollars supplémentaires pour augmenter la capacité cyberopérationnelle ainsi que pour développer et déployer des cybermunitions, selon InsideDefense. Ces fonds serviraient à limiter la capacité de CYBERCOM à générer et à maintenir des cyber-effets à grande vitesse et à grande échelle, rapporte la publication.


